PAGOS EN EL ECOMMERCE: CÓMO LA INTELIGENCIA ARTIFICIAL ESTÁ CAMBIANDO LA EXPERIENCIA DE COMPRA

PAGOS EN EL ECOMMERCE: CÓMO LA INTELIGENCIA ARTIFICIAL ESTÁ CAMBIANDO LA EXPERIENCIA DE COMPRA

La inteligencia artificial está transformando buena parte de los procesos asociados al comercio electrónico y los sistemas de pago empiezan a ocupar un papel cada vez más relevante. Las empresas están incorporando soluciones basadas en IA para mejorar la seguridad de las operaciones, detectar comportamientos sospechosos y ofrecer procesos de compra más rápidos y personalizados.
Uno de los principales ámbitos de aplicación es la prevención del fraude. Los sistemas de inteligencia artificial pueden analizar grandes volúmenes de operaciones en tiempo real y detectar patrones que pueden indicar una actividad anómala. Factores como el importe de la compra, la ubicación, el dispositivo utilizado, el historial de operaciones o la frecuencia de determinadas transacciones pueden combinarse para identificar posibles riesgos.

Esta capacidad permite que las plataformas de comercio electrónico reaccionen ante determinadas operaciones sin necesidad de aplicar los mismos controles a todos los clientes. El objetivo es encontrar un equilibrio entre seguridad y facilidad de uso, evitando que los sistemas antifraude generen obstáculos innecesarios durante el proceso de compra.

La IA también puede contribuir a reducir el abandono del carrito. Analizando el comportamiento de los usuarios, las empresas pueden identificar en qué momento se producen las interrupciones del proceso de compra y detectar posibles problemas relacionados con los métodos de pago, la navegación o la experiencia del cliente.

A ello se suma la evolución hacia experiencias de pago cada vez más integradas. El consumidor espera poder elegir entre diferentes alternativas y completar una compra desde distintos dispositivos de forma sencilla. En este contexto, la inteligencia artificial puede ayudar a adaptar determinadas partes del proceso a las características y necesidades de cada usuario.

Sin embargo, la incorporación de IA en los sistemas de pago plantea también nuevos retos. El tratamiento de grandes cantidades de información exige prestar especial atención a la protección de datos, la transparencia y la seguridad de los sistemas. Las empresas deben conocer qué información utilizan sus herramientas de inteligencia artificial, con qué finalidad y bajo qué condiciones se toman determinadas decisiones automatizadas.

Además, el desarrollo de estas tecnologías se produce en un contexto europeo marcado por la aplicación progresiva de nuevas obligaciones en materia de inteligencia artificial y protección de datos. Para las empresas que operan en el comercio electrónico, esto implica que la innovación tecnológica debe ir acompañada de una adecuada evaluación de los riesgos y del cumplimiento de las obligaciones legales aplicables.

Las empresas y prestadores de servicios que incorporen inteligencia artificial en sus procesos de pago deberían analizar previamente cómo funciona la herramienta, qué datos utiliza y qué riesgos puede generar. Algunas buenas prácticas son:

  • Definir la finalidad de la IA: determinar previamente para qué se utilizará el sistema y limitar su uso a esa finalidad.
  • Proteger los datos desde el diseño: utilizar únicamente la información necesaria y establecer medidas adecuadas de seguridad y conservación.
  • Supervisar las decisiones automatizadas: especialmente cuando puedan afectar a la autorización o bloqueo de una operación.
  • Controlar a los proveedores tecnológicos: conocer cómo se tratan los datos, dónde se almacenan y qué medidas de seguridad aplica el proveedor.
  • Realizar revisiones periódicas: comprobar que el sistema funciona correctamente y detectar posibles errores o resultados inadecuados.
  • Garantizar la seguridad: integrar las herramientas de IA dentro de la estrategia general de ciberseguridad de la organización.
  • Mantener la transparencia: informar adecuadamente a los usuarios cuando el uso de IA pueda tener efectos relevantes sobre ellos.
  • Documentar los controles: conservar información sobre el funcionamiento del sistema, las revisiones realizadas y las medidas adoptadas.

La incorporación de inteligencia artificial a los pagos puede mejorar la seguridad y eficiencia del comercio electrónico, pero también exige una adecuada gestión de los riesgos tecnológicos, legales y organizativos. Para los prestadores de servicios, el reto consiste en aprovechar las posibilidades de la IA manteniendo unas garantías adecuadas de seguridad, privacidad, transparencia y cumplimiento normativo.

La evolución de los pagos online apunta hacia sistemas cada vez más inteligentes y automatizados. En este escenario, integrar la inteligencia artificial dentro de un marco adecuado de gobernanza y control será cada vez más relevante para las empresas que quieran avanzar en la digitalización de sus procesos de pago.

Desde Grupo Data seguimos de cerca la evolución de la inteligencia artificial y su impacto en el comercio electrónico, los sistemas de pago y el cumplimiento normativo. Te mantenemos informado/a sobre las principales novedades legislativas y tecnológicas para que puedas anticiparte a los cambios y adaptar tu organización a las nuevas exigencias.


Publicado el 25 de Septiembre de 2026
Por Alfredo Barroso
Responsable de LSSICE y Comercio Electrónico

¿Te interesa lo que has leído?

GRUPO DATA somos un grupo de empresas, expertos y profesionales en Cumplimiento Normativo, Formación y Seguros.

CIBERSEGURIDAD Y RESPONSABILIDAD DE LOS DIRECTIVOS: POR QUÉ UNA EMPRESA NECESITA ALGO MÁS QUE UN BUEN ANTIVIRUS

CIBERSEGURIDAD Y RESPONSABILIDAD DE LOS DIRECTIVOS: POR QUÉ UNA EMPRESA NECESITA ALGO MÁS QUE UN BUEN ANTIVIRUS

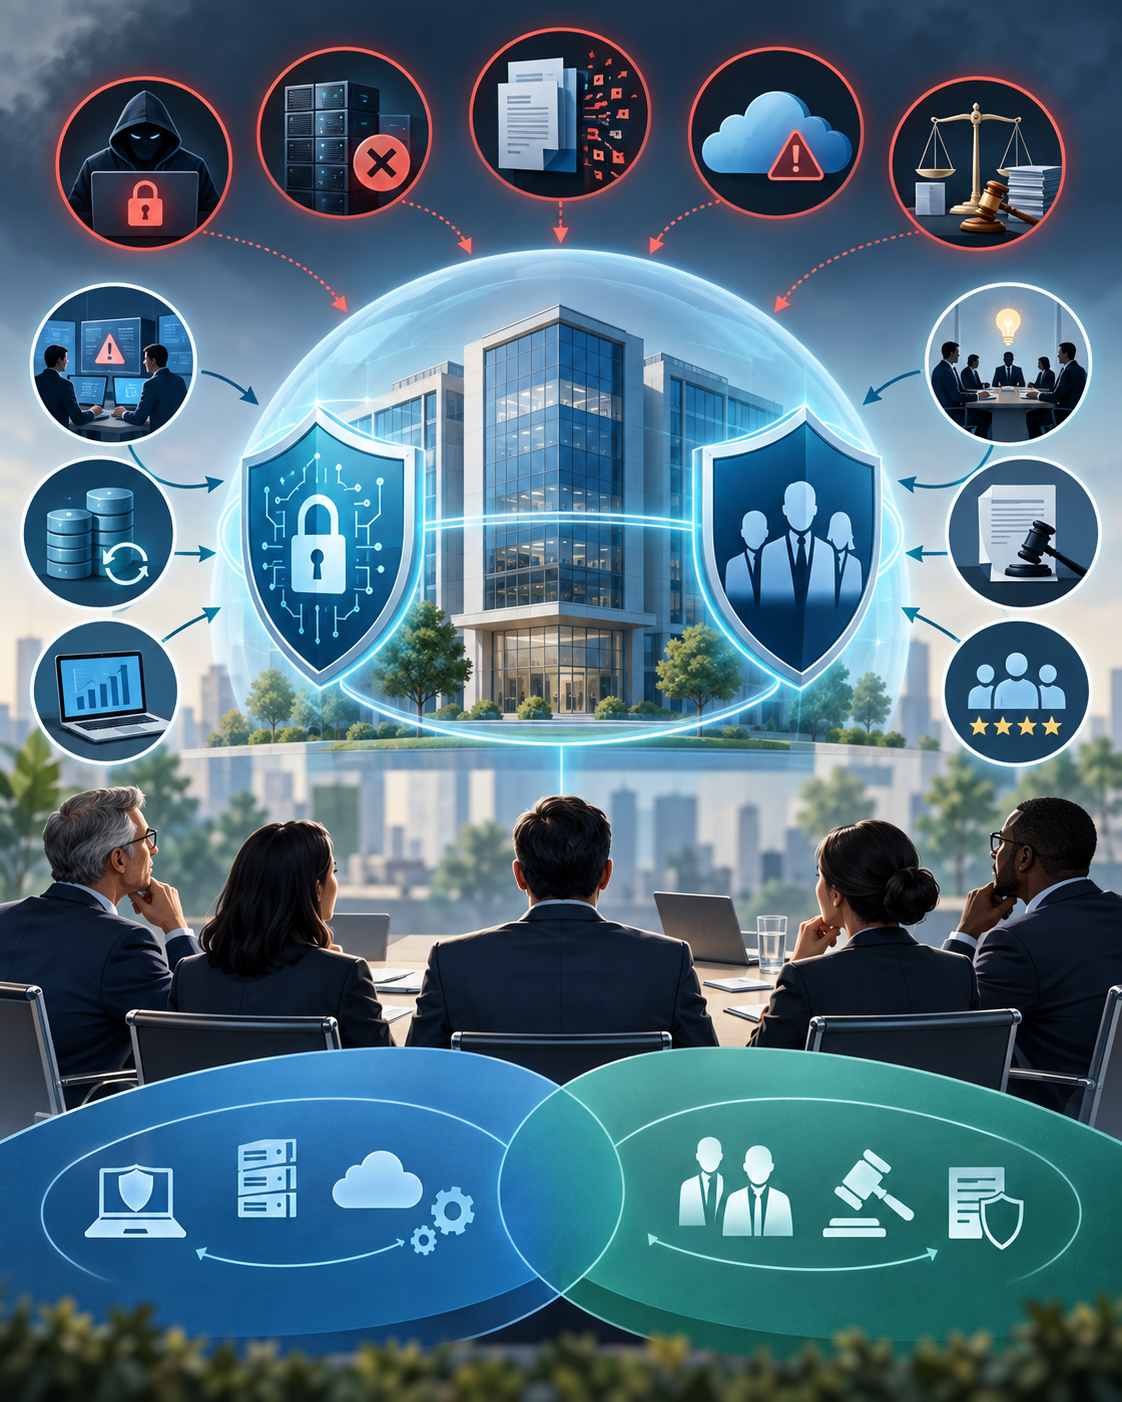
Ciberseguro y D&O ya no deberían contemplarse como productos reservados a las grandes corporaciones. Para muchas empresas, se están convirtiendo en una pieza fundamental de una adecuada estrategia de gestión de riesgos.


Durante mucho tiempo, hablar de ciberseguridad parecía un asunto reservado a los departamentos informáticos. Antivirus, contraseñas, copias de seguridad, cortafuegos y actualizaciones eran conceptos asociados fundamentalmente a los técnicos de la empresa.

Pero esta realidad ha cambiado, hoy, un ciberataque puede paralizar la actividad de una empresa durante días, provocar la pérdida o exposición de información, generar gastos extraordinarios, afectar a clientes y proveedores y ocasionar un importante daño de reputación.

Las consecuencias pueden no terminar en la empresa. También pueden alcanzar a las personas que toman las decisiones.


El problema no siempre empieza con un hacker

Cuando pensamos en un ciberincidente solemos imaginar a un delincuente que consigue acceder a los sistemas de una empresa y exige un rescate.

El ransomware sigue siendo una amenaza importante, pero no es la única. Una empresa puede sufrir una interrupción porque un proveedor tecnológico deja de prestar servicio, por un error durante una actualización, por una configuración incorrecta de sus sistemas, por una filtración accidental de información o incluso por un error cometido por un empleado.

El resultado puede ser exactamente el mismo: trabajadores que no pueden desarrollar su actividad, pedidos que no pueden gestionarse, clientes que no pueden ser atendidos y facturación que se detiene.

En una empresa digitalizada, unas horas de inactividad pueden representar miles de euros. En determinados negocios, una interrupción prolongada puede poner incluso en peligro su continuidad.

Por eso, proteger una empresa frente al ciberriesgo no consiste únicamente en intentar evitar el ataque. También significa estar preparado para responder cuando algo falla.


El seguro de ciberriesgos: mucho más que pagar un rescate

Una póliza de ciberriesgos tampoco debe entenderse simplemente como un seguro para pagar un rescate después de un ransomware. Una buena póliza puede incorporar diferentes garantías y servicios destinados a hacer frente a las consecuencias del incidente.

Dependiendo del producto y de las condiciones contratadas, puede contemplar aspectos como los gastos de investigación y respuesta ante el incidente, recuperación de datos, interrupción del negocio, responsabilidad frente a terceros, gestión de crisis, gastos de notificación, defensa jurídica o determinados perjuicios derivados de un incidente de seguridad.

Además, algunas soluciones incorporan servicios especializados de prevención y respuesta.

Esto es especialmente importante para una pequeña y mediana empresa, que normalmente no dispone internamente de un equipo especializado en ciberseguridad, forense informática, comunicación de crisis y asesoramiento jurídico.


¿Y qué responsabilidad tiene el administrador?

Aquí aparece una cuestión que muchas empresas todavía no valoran suficientemente.

Si un incidente tecnológico provoca un perjuicio importante, pueden surgir preguntas sobre las decisiones tomadas por los administradores y directivos: ¿se habían identificado los riesgos?, ¿existían medidas de seguridad suficientes?, ¿se habían realizado copias de seguridad?, ¿había un plan de continuidad?, ¿se había controlado adecuadamente a los proveedores tecnológicos?, ¿se había reaccionado correctamente ante el incidente?.

Esto significa que el problema puede pasar de ser inicialmente tecnológico a convertirse en financiero, empresarial y jurídico, y ahí es donde adquiere especial importancia el seguro de Responsabilidad Civil de Administradores y Directivos, conocido habitualmente como D&O.


¿Por qué una empresa debería tener también un seguro D&O?

Porque el seguro de ciberriesgos y el seguro D&O protegen intereses diferentes.

El primero está orientado principalmente a los daños y responsabilidades derivados de un incidente cibernético.

El segundo protege a los administradores y directivos frente a determinadas reclamaciones relacionadas con las decisiones tomadas en el ejercicio de sus funciones.

Esto adquiere especial relevancia en un entorno empresarial en el que las decisiones tecnológicas forman parte cada vez más de la estrategia de la compañía.

Invertir en una nueva plataforma tecnológica, contratar un proveedor cloud, implantar inteligencia artificial, externalizar determinados servicios informáticos o decidir cuánto se invierte en ciberseguridad son decisiones empresariales y, como cualquier otra decisión empresarial, pueden ser posteriormente cuestionadas si las consecuencias resultan perjudiciales para la compañía.


No importa solamente el tamaño de la empresa

Existe una falsa sensación de seguridad entre algunas pequeñas empresas: «A nosotros no nos van a atacar porque somos demasiado pequeños». Es un planteamiento peligroso.

Una pyme puede resultar atractiva precisamente porque dispone de menos recursos para prevenir y responder ante un ataque. Además, muchas pequeñas empresas dependen de proveedores tecnológicos externos. El riesgo no depende únicamente del número de empleados. Depende también de cuánto depende el negocio de la tecnología y de las consecuencias que tendría que esa tecnología dejara de funcionar.


¿Cuánto cuesta realmente no estar asegurado?

Esta es probablemente la pregunta más importante. Una empresa puede pensar que contratar un seguro cibernético supone asumir un gasto adicional. Pero la comparación correcta no debería ser «seguro frente a no seguro».

Debería ser:

¿Cuánto me costaría afrontar por mis propios medios un ciber incidente grave?

Hay que sumar la pérdida de ingresos durante la interrupción, los gastos de recuperación, la intervención de especialistas informáticos, abogados, expertos en comunicación, posibles reclamaciones de terceros, recuperación de datos, notificaciones, investigación del incidente y el daño reputacional.

Y a todo ello habría que añadir una cuestión especialmente delicada: qué ocurriría si posteriormente se reclama responsabilidad a los administradores o directivos.

El coste de una póliza puede ser perfectamente asumible. El coste de un incidente grave, en cambio, puede no serlo.


La pregunta que cualquier empresario debería hacerse

La cuestión ya no es si una empresa utiliza tecnología. Prácticamente todas lo hacen.

La verdadera pregunta es:

¿Qué ocurriría con mi empresa si mañana dejara de funcionar su sistema informático?

Y después hay que hacerse una segunda pregunta:

¿Qué ocurriría con mis administradores y directivos si alguien considerase que no se tomaron las medidas necesarias para evitar o minimizar ese daño?

Si la respuesta a cualquiera de estas preguntas genera incertidumbre, probablemente ha llegado el momento de revisar el programa de seguros. Porque en el actual entorno empresarial, proteger una empresa frente a los ciberriesgos no consiste únicamente en instalar un antivirus. Consiste en proteger el negocio, sus datos, su continuidad, su reputación y también a las personas que tienen la responsabilidad de dirigirlo.


Publicado el 25 de Septiembre de 2026
Por Ángel Luis Gamino
Departamento de Seguros

¿Te interesa lo que has leído?

GRUPO DATA somos un grupo de empresas, expertos y profesionales en Cumplimiento Normativo, Formación y Seguros.
NUEVAS OBLIGACIONES PARA REFORZAR LA TRANSPARENCIA EN LAS RELACIONES LABORALES


El Real Decreto 723/2026, de 9 de septiembre, transpone al ordenamiento jurídico español la Directiva (UE) 2019/1152 sobre condiciones laborales transparentes y previsibles. El texto desarrolla el artículo 8.5 del Estatuto de los Trabajadores y refuerza las obligaciones de las empresas para garantizar que las personas trabajadoras conozcan, desde el inicio de la relación laboral, las condiciones esenciales de su empleo.

La norma introduce cambios relevantes en materia de información contractual y refuerza las obligaciones de las empresas para garantizar que las personas trabajadoras conozcan, desde el inicio de la relación laboral, las condiciones fundamentales que rigen su empleo.

Uno de los principales cambios afecta precisamente al momento en que debe facilitarse esta información. Se elimina el margen de hasta dos meses del que disponían las empresas para comunicar determinadas condiciones de trabajo, de modo que la persona trabajadora tendrá derecho a conocer los elementos esenciales de su contrato desde el mismo momento en que comienza a prestar servicios. Para quienes ya tengan un contrato en vigor, la norma permite solicitar la información adaptada a las nuevas exigencias, estableciendo para la empresa un plazo máximo de 30 días para responder.

Desde la perspectiva del cumplimiento normativo y del Derecho del Trabajo, la reforma adquiere especial relevancia en dos ámbitos, la utilización de sistemas algorítmicos o de inteligencia artificial y la estructura retributiva.

Por un lado, en relación con la gobernanza algorítmica, se reconoce expresamente el derecho de las personas trabajadoras a acceder a información sobre las reglas y criterios utilizados por sistemas automatizados o de inteligencia artificial cuando estos puedan influir en la determinación de sus condiciones laborales.

Por otro lado, en materia retributiva, la nueva regulación exige una descripción más precisa de las condiciones económicas del contrato y limita el recurso a fórmulas genéricas o ambiguas. La información deberá comprender no solo el salario base y los complementos aplicables, sino también los métodos de cálculo y los criterios de devengo de los conceptos variables. El objetivo es garantizar que la persona trabajadora pueda conocer de antemano cómo se determina su remuneración y qué circunstancias condicionan la percepción de los distintos conceptos salariales.

La norma también refuerza las garantías relacionadas con los periodos de prueba. En aquellos casos en los que su duración se amplíe conforme a lo previsto en convenio colectivo, deberán explicitarse las causas objetivas que justifiquen dicha ampliación, reforzando así la seguridad jurídica y evitando el uso injustificado de periodos de prueba excesivamente prolongados.

Otro de los aspectos destacados es la protección de determinados colectivos y la garantía de accesibilidad de la información. La documentación que deba facilitarse a las personas trabajadoras tendrá que proporcionarse en formatos adaptados y accesibles para las personas con discapacidad. Asimismo, cuando la prestación de servicios vaya a desarrollarse en el extranjero, la empresa deberá informar previamente y con suficiente detalle sobre las condiciones del desplazamiento, incluyendo el país de destino, la moneda de pago, las dietas, los gastos compensables y el régimen de repatriación aplicable.

El Real Decreto incorpora además previsiones específicas para sectores con características organizativas singulares, como el trabajo en la pesca y la actividad de las personas trabajadoras del mar. En estos casos, se establece un régimen adaptado que incluye el derecho a recibir asesoramiento jurídico antes de la firma del contrato, la obligación de garantizar la disponibilidad de la documentación a bordo de los buques y la inclusión de información específica sobre cuestiones operativas esenciales, como las rutas, la provisión de víveres o las garantías de repatriación.

En definitiva, la reforma refuerza la transparencia y la seguridad jurídica en las relaciones laborales y plantea a las empresas el reto de anticiparse a los nuevos requisitos. Revisar con tiempo la documentación y los procedimientos internos será clave para facilitar la adaptación, garantizar los derechos de las personas trabajadoras y evitar posibles incumplimientos.


Publicado el 25 de Septiembre de 2026
Por Eloy Cuacos
Departamento Jurídico

¿Te interesa lo que has leído?

GRUPO DATA somos un grupo de empresas, expertos y profesionales en Cumplimiento Normativo, Formación y Seguros.
EL LÍMITE DE LOS CONTRATOS DE FORMACIÓN EN ALTERNANCIA: UNA DE LAS PRINCIPALES NOVEDADES DEL NUEVO MARCO REGULADOR

La utilización de los contratos de formación en alternancia se ha consolidado como una herramienta clave para facilitar la inserción laboral y compatibilizar empleo y aprendizaje. No obstante, el reciente desarrollo de su régimen jurídico ha introducido cambios relevantes que afectan directamente a su utilización por parte de las empresas.

Entre las novedades más llamativas del actual marco normativo destaca, sin duda, la fijación expresa de un número máximo de contratos formativos por centro de trabajo, una limitación que hasta ahora no se encontraba definida de forma tan clara y sistemática en la regulación anterior. Esta medida responde a la necesidad de garantizar que el componente formativo del contrato no quede desvirtuado por un uso excesivo o inadecuado.

En concreto, el artículo 2 del Real Decreto 1065/20252 establece que el número máximo de contratos formativos vigentes simultáneamente en cada centro de trabajo deberá ajustarse a las capacidades reales de la empresa, especialmente en lo relativo a la tutorización. A tal efecto, se fija una escala progresiva:

  • En centros con hasta diez personas trabajadoras, se permite un máximo de tres contratos.
  • Entre once y treinta personas trabajadoras, el límite asciende a siete contratos.
  • Para plantillas de entre treinta y una y cincuenta personas trabajadoras, el máximo se fija en diez contratos.
  • En centros con más de cincuenta personas trabajadoras, el número de contratos no podrá superar el 20 % del total de la plantilla.

Este sistema introduce un criterio de proporcionalidad que vincula directamente el volumen de contratos formativos a la estructura y recursos de la empresa, reforzando la idea de que no todas las organizaciones pueden asumir el mismo nivel de responsabilidad formativa.

En relación con el computo de la plantilla para el establecimiento de estos límites, la norma establece reglas específicas. Así, no se tendrán en cuenta las personas vinculadas mediante contratos formativos, evitando que este tipo de contratación incremente artificialmente el margen disponible.

Del mismo modo, las personas trabajadoras a tiempo parcial o con contratos de duración determinada computarán como una persona trabajadora, sin ajustes proporcionales.

Especial mención merece la previsión relativa a las personas con discapacidad o con capacidad intelectual límite contratadas mediante contratos formativos, que no se computarán a efectos del número máximo permitido. Esta medida refuerza el carácter inclusivo del sistema y favorece la empleabilidad de estos colectivos.

La introducción de este límite supone un cambio significativo en la gestión de los recursos humanos. A partir de ahora, las empresas no solo deberán valorar la oportunidad de incorporar personas en formación, sino también su capacidad real para garantizar una formación efectiva y de calidad.

Además, el incumplimiento de estos límites puede tener consecuencias relevantes, como la posible transformación del contrato en indefinido, lo que incrementa la importancia de una correcta planificación.

En definitiva, la fijación de un número máximo de contratos de formación en alternancia constituye una de las novedades más relevantes del nuevo marco normativo, reforzando su dimensión formativa y evitando usos abusivos. Se trata de un paso más hacia un modelo en el que la formación y el empleo se integran de forma equilibrada y responsable.

Desde Grupo Data, como centro de formación acreditado (código de centro 8000001582), te ofrecemos un servicio de asesoramiento integral para la tramitación y gestión de los Contratos de Formación en Alternancia.


Publicado el 25 de Septiembre de 2026
Por Eloy Cuacos
Departamento Jurídico

¿Te interesa lo que has leído?

GRUPO DATA somos un grupo de empresas, expertos y profesionales en Cumplimiento Normativo, Formación y Seguros.
LOS TRABAJADORES CON CONTRATO DE FORMACIÓN EN ALTERNANCIA PUEDEN REALIZAR FORMACIÓN BONIFICADA

LOS TRABAJADORES CON CONTRATO DE FORMACIÓN EN ALTERNANCIA PUEDEN REALIZAR FORMACIÓN BONIFICADA

Una de las dudas que más se plantean las empresas es si los trabajadores con contrato de formación en alternancia pueden participar, además de en la formación vinculada a su contrato, en acciones de formación bonificada a través de la empresa.

Para aclarar esta cuestión, desde GRUPO DATA hemos realizado una consulta a la Fundación Estatal para la Formación en el Empleo (FUNDAE), con el objetivo de conocer la compatibilidad entre la formación propia del contrato de formación en alternancia y la formación programada por la empresa.

FUNDAE ha confirmado que no existe impedimento legal para que un trabajador con contrato de formación en alternancia participe en la formación programada por la empresa, ya que estos trabajadores cotizan por formación profesional, uno de los requisitos para poder participar en el sistema de formación bonificada. No obstante, a formación vinculada al contrato no puede sustituir la formación teórica prevista en el contrato, ya que esta formación cuenta con un sistema de financiación específico y no puede ser bonificada a través de los créditos de formación de la empresa.

En este sentido, la formación bonificada debe ser adicional a la vinculada al contrato, estar relacionada con la actividad de la empresa y ser diferente de la formación específica que el trabajador realiza como parte del mismo. Por tanto, no puede tratarse de una formación vinculada a su puesto de trabajo, puesto que esta forma parte de la formación que la empresa está obligada a proporcionar al trabajador en el marco de su contrato de formación en alternancia.

De esta forma, las empresas pueden utilizar sus créditos de formación bonificada para ofrecer a estos trabajadores otras acciones formativas que les permita ampliar sus conocimientos y competencias profesionales.

Grupo Data como entidad acreditada por el por el Servicio Público de Empleo Estatal y Organizadora de la Fundación Estatal para el Empleo con nº de Expediente B266789AA, nos encargamos de toda la gestión para la realización de cursos de formación bonificada.


Publicado el 28 de Agosto de 2026
Por Raquel Costa
Responsable de Formación Bonificada

¿Te interesa lo que has leído?

GRUPO DATA somos un grupo de empresas, expertos y profesionales en Cumplimiento Normativo, Formación y Seguros.