

CIBERSEGURIDAD Y RESPONSABILIDAD DE LOS DIRECTIVOS: POR QUÉ UNA EMPRESA NECESITA ALGO MÁS QUE UN BUEN ANTIVIRUS
Ciberseguro y D&O ya no deberían contemplarse como productos reservados a las grandes corporaciones. Para muchas empresas, se están convirtiendo en una pieza fundamental de una adecuada estrategia de gestión de riesgos.
Durante mucho tiempo, hablar de ciberseguridad parecía un asunto reservado a los departamentos informáticos. Antivirus, contraseñas, copias de seguridad, cortafuegos y actualizaciones eran conceptos asociados fundamentalmente a los técnicos de la empresa.
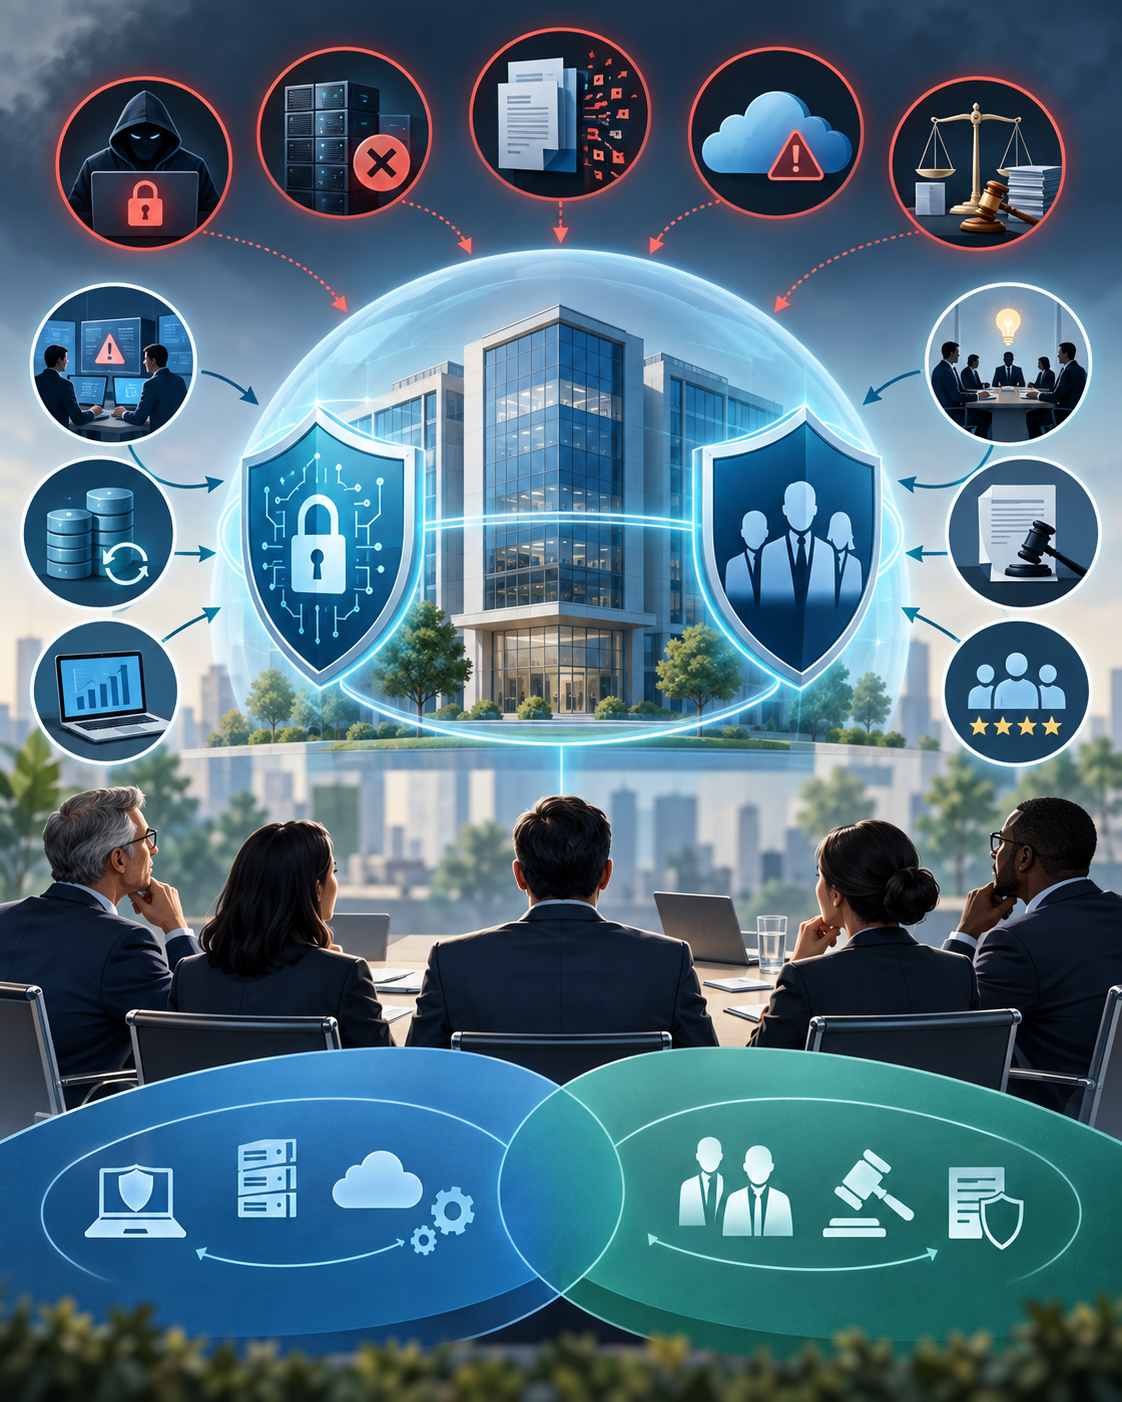
Pero esta realidad ha cambiado, hoy, un ciberataque puede paralizar la actividad de una empresa durante días, provocar la pérdida o exposición de información, generar gastos extraordinarios, afectar a clientes y proveedores y ocasionar un importante daño de reputación.
Las consecuencias pueden no terminar en la empresa. También pueden alcanzar a las personas que toman las decisiones.
El problema no siempre empieza con un hacker
Cuando pensamos en un ciberincidente solemos imaginar a un delincuente que consigue acceder a los sistemas de una empresa y exige un rescate.
El ransomware sigue siendo una amenaza importante, pero no es la única. Una empresa puede sufrir una interrupción porque un proveedor tecnológico deja de prestar servicio, por un error durante una actualización, por una configuración incorrecta de sus sistemas, por una filtración accidental de información o incluso por un error cometido por un empleado.
El resultado puede ser exactamente el mismo: trabajadores que no pueden desarrollar su actividad, pedidos que no pueden gestionarse, clientes que no pueden ser atendidos y facturación que se detiene.
En una empresa digitalizada, unas horas de inactividad pueden representar miles de euros. En determinados negocios, una interrupción prolongada puede poner incluso en peligro su continuidad.
Por eso, proteger una empresa frente al ciberriesgo no consiste únicamente en intentar evitar el ataque. También significa estar preparado para responder cuando algo falla.
El seguro de ciberriesgos: mucho más que pagar un rescate
Una póliza de ciberriesgos tampoco debe entenderse simplemente como un seguro para pagar un rescate después de un ransomware. Una buena póliza puede incorporar diferentes garantías y servicios destinados a hacer frente a las consecuencias del incidente.
Dependiendo del producto y de las condiciones contratadas, puede contemplar aspectos como los gastos de investigación y respuesta ante el incidente, recuperación de datos, interrupción del negocio, responsabilidad frente a terceros, gestión de crisis, gastos de notificación, defensa jurídica o determinados perjuicios derivados de un incidente de seguridad.
Además, algunas soluciones incorporan servicios especializados de prevención y respuesta.
Esto es especialmente importante para una pequeña y mediana empresa, que normalmente no dispone internamente de un equipo especializado en ciberseguridad, forense informática, comunicación de crisis y asesoramiento jurídico.
¿Y qué responsabilidad tiene el administrador?
Aquí aparece una cuestión que muchas empresas todavía no valoran suficientemente.
Si un incidente tecnológico provoca un perjuicio importante, pueden surgir preguntas sobre las decisiones tomadas por los administradores y directivos: ¿se habían identificado los riesgos?, ¿existían medidas de seguridad suficientes?, ¿se habían realizado copias de seguridad?, ¿había un plan de continuidad?, ¿se había controlado adecuadamente a los proveedores tecnológicos?, ¿se había reaccionado correctamente ante el incidente?.
Esto significa que el problema puede pasar de ser inicialmente tecnológico a convertirse en financiero, empresarial y jurídico, y ahí es donde adquiere especial importancia el seguro de Responsabilidad Civil de Administradores y Directivos, conocido habitualmente como D&O.
¿Por qué una empresa debería tener también un seguro D&O?
Porque el seguro de ciberriesgos y el seguro D&O protegen intereses diferentes.
El primero está orientado principalmente a los daños y responsabilidades derivados de un incidente cibernético.
El segundo protege a los administradores y directivos frente a determinadas reclamaciones relacionadas con las decisiones tomadas en el ejercicio de sus funciones.
Esto adquiere especial relevancia en un entorno empresarial en el que las decisiones tecnológicas forman parte cada vez más de la estrategia de la compañía.
Invertir en una nueva plataforma tecnológica, contratar un proveedor cloud, implantar inteligencia artificial, externalizar determinados servicios informáticos o decidir cuánto se invierte en ciberseguridad son decisiones empresariales y, como cualquier otra decisión empresarial, pueden ser posteriormente cuestionadas si las consecuencias resultan perjudiciales para la compañía.
No importa solamente el tamaño de la empresa
Existe una falsa sensación de seguridad entre algunas pequeñas empresas: «A nosotros no nos van a atacar porque somos demasiado pequeños». Es un planteamiento peligroso.
Una pyme puede resultar atractiva precisamente porque dispone de menos recursos para prevenir y responder ante un ataque. Además, muchas pequeñas empresas dependen de proveedores tecnológicos externos. El riesgo no depende únicamente del número de empleados. Depende también de cuánto depende el negocio de la tecnología y de las consecuencias que tendría que esa tecnología dejara de funcionar.
¿Cuánto cuesta realmente no estar asegurado?
Esta es probablemente la pregunta más importante. Una empresa puede pensar que contratar un seguro cibernético supone asumir un gasto adicional. Pero la comparación correcta no debería ser «seguro frente a no seguro».
Debería ser:
¿Cuánto me costaría afrontar por mis propios medios un ciber incidente grave?
Hay que sumar la pérdida de ingresos durante la interrupción, los gastos de recuperación, la intervención de especialistas informáticos, abogados, expertos en comunicación, posibles reclamaciones de terceros, recuperación de datos, notificaciones, investigación del incidente y el daño reputacional.
Y a todo ello habría que añadir una cuestión especialmente delicada: qué ocurriría si posteriormente se reclama responsabilidad a los administradores o directivos.
El coste de una póliza puede ser perfectamente asumible. El coste de un incidente grave, en cambio, puede no serlo.
La pregunta que cualquier empresario debería hacerse
La cuestión ya no es si una empresa utiliza tecnología. Prácticamente todas lo hacen.
La verdadera pregunta es:
¿Qué ocurriría con mi empresa si mañana dejara de funcionar su sistema informático?
Y después hay que hacerse una segunda pregunta:
¿Qué ocurriría con mis administradores y directivos si alguien considerase que no se tomaron las medidas necesarias para evitar o minimizar ese daño?
Si la respuesta a cualquiera de estas preguntas genera incertidumbre, probablemente ha llegado el momento de revisar el programa de seguros. Porque en el actual entorno empresarial, proteger una empresa frente a los ciberriesgos no consiste únicamente en instalar un antivirus. Consiste en proteger el negocio, sus datos, su continuidad, su reputación y también a las personas que tienen la responsabilidad de dirigirlo.
Publicado el 25 de Septiembre de 2026
Por Ángel Luis Gamino
Departamento de Seguros
¿Te interesa lo que has leído?
GRUPO DATA somos un grupo de empresas, expertos y profesionales en Cumplimiento Normativo, Formación y Seguros.
